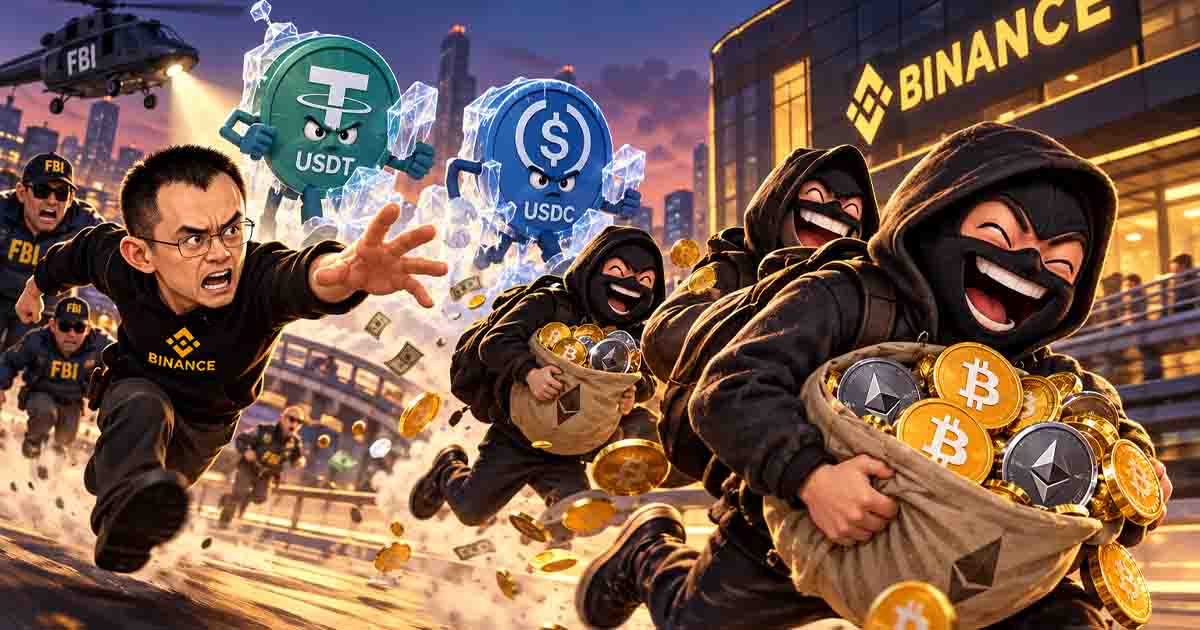
مهاجمان پشت هک ۶.۳ میلیارد دلاری بایننس، تنها چند دقیقه پس از آغاز حمله وارد مسابقهای با زمان شدند: تبدیل داراییهایی که امکان فریز شدن داشتند به رمزارزهایی که صادرکننده مرکزی برای متوقفکردن آنها وجود ندارد.
براساس گزارش Cointelegraph، مهاجمان بلافاصله پس از انتقال داراییها تلاش کردند USDT و USDC سرقتشده را به بیت کوین و اتریوم تبدیل کنند؛ اقدامی که میتوانست شانس مسدودشدن داراییها توسط شرکتهایی مانند Tether و Circle را کاهش دهد.
دیکسون وو، مهندس CertiK، یکی از مسیرهای انتقال را ردیابی کرده است. براساس دادههای او، حدود ۵۰۰ میلیون USDT به یک آدرس منتقل شد و کمتر از یک ساعت بعد، حدود ۳۲۵ میلیون دلار از آن از طریق بازارسازها به ETH تبدیل شد.
این در حالی بود که صادرکنندگان استیبلکوینها نیز تقریباً همزمان وارد عمل شده بودند.
تتر در مجموع حدود ۱.۵۶۷ میلیارد دلار USDT مرتبط با این حمله را فریز کرد و Circle نیز حدود ۸۲۳ میلیون دلار USDC را از دسترس مهاجمان خارج کرد. سایر صادرکنندگان، از جمله Ripple و World Liberty Financial، نیز اقداماتی مشابه انجام دادند.
بایننس روز جمعه اعلام کرد از مجموع حدود ۶.۳ میلیارد دلار دارایی تحت تأثیر، نزدیک به ۳ میلیارد دلار روی زنجیره فریز شده است و این صرافی همچنان با نهادهای قضایی، صادرکنندگان دارایی و شرکتهای تحلیل بلاکچین برای ردیابی وجوه باقیمانده همکاری میکند.
با این حال، «فریز شدن» به معنای «بازگشت پول» نیست. مسدودکردن یک آدرس فقط مانع خرجکردن دارایی توسط مهاجم میشود و لزوماً به این معنا نیست که آن دارایی فوراً به بایننس یا کاربران بازگردانده شده است.
برآورد Elliptic نشان میدهد تا صبح جمعه حدود ۲.۸۴ میلیارد دلار از داراییهای سرقتشده مسدود شده بود، اما مهاجمان همچنان حدود ۳.۳۳ میلیارد دلار دارایی در اختیار داشتند که صادرکنندهای برای فریز مستقیم آنها وجود ندارد.
بخش مهم این داراییها شامل BTC و ETH است. برخلاف استیبلکوینهای متمرکز، بیت کوین و اتریوم شرکت یا صادرکنندهای ندارند که بتواند با قرار دادن یک آدرس در لیست سیاه، دارایی موجود در آن را متوقف کند.
مهاجمان از پروتکلهای دیفای نیز برای پیچیدهتر کردن مسیر پول استفاده کردند. یک کیف پول مرتبط با حمله حدود ۶۰ میلیون USDT را در Aave V3 سپردهگذاری کرد و در مقابل حدود ۴۴.۶ میلیون دلار WETH وام گرفت؛ این اقدام حدود ۴۰ دقیقه پیش از نخستین فریز بزرگ انجام شد.
Aave اعلام کرد این موقعیت همچنان بیشوثیقه بوده و خطری برای سپردهگذاران پروتکل ایجاد نکرده است. این پلتفرم برای احتیاط، بازارهای V3 و V4 را موقتاً متوقف کرد و بعد از بررسی وضعیت، محدودیتها را برداشت.
در حال حاضر، بایننس اعلام کرده تمام زیان کاربران را از طریق صندوق SAFU و منابع خود پوشش خواهد داد. اما مهمترین بخش ماجرا هنوز ادامه دارد: مهاجمان توانستهاند میلیاردها دلار از داراییهای سرقتشده را به رمزارزهایی تبدیل کنند که برخلاف USDT و USDC، دکمه «فریز» ندارند.



نظرات کاربران