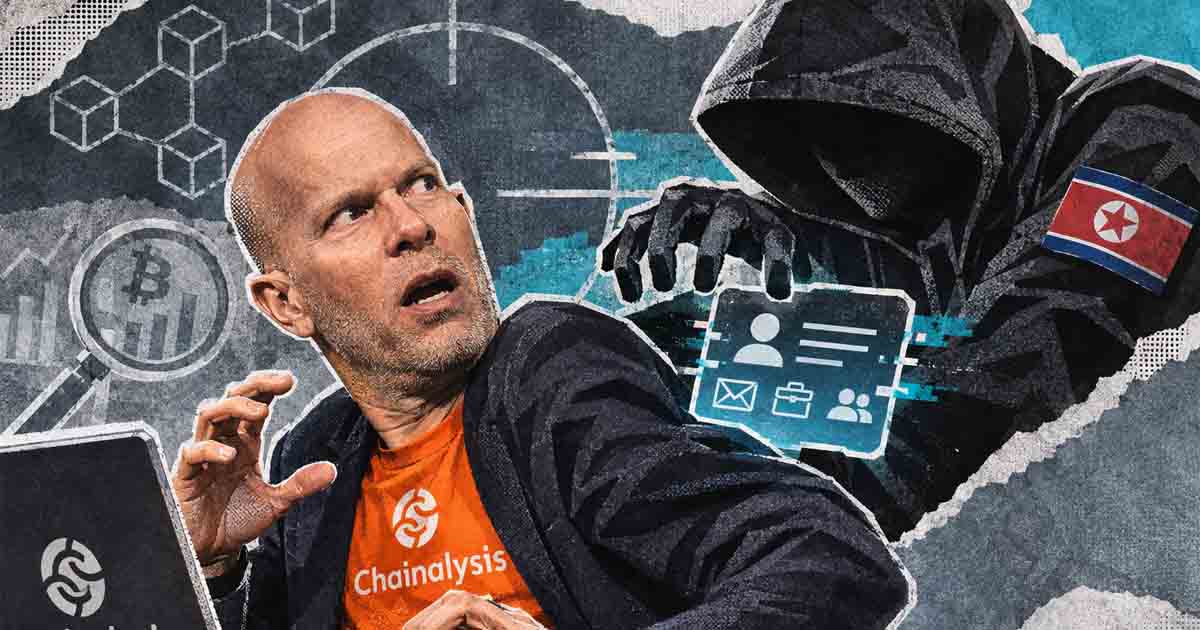
شرکتی که کارش ردیابی هکرها، پولشویی و جریان داراییهای سرقتشده در بلاکچین است، این بار خودش هدف حمله قرار گرفته است. Chainalysis رسماً تأیید کرده یک مهاجم توانسته با استفاده از تکنیکهای ایجنتمحور به سیستمها و ابزارهای داخلی این شرکت دسترسی غیرمجاز پیدا کند و بخشی از اطلاعات کاربران سازمانی آن را مشاهده کند.
Chainalysis در اطلاعیهای که ۳۰ اکتبر منتشر شد، اعلام کرد این رخداد امنیتی در ماه جاری شناسایی شده و تیمهای امنیتی شرکت از زمان کشف حمله مشغول بررسی فعالیتهای غیرمجاز، اصلاح آسیبپذیریها و تقویت زیرساختهای امنیتی بودهاند.
طبق بررسیهای انجامشده تا این لحظه، اطلاعاتی شامل شناسه کاربری، نام و نام خانوادگی، آدرس ایمیل و عنوان یا نقش سازمانی برخی کاربران در دسترس مهاجم قرار گرفته است. Chainalysis هنوز مشخص نکرده چه تعداد کاربر یا سازمان تحت تأثیر قرار گرفتهاند و گفته در حال تعیین دقیق رکوردهای مشاهدهشده برای هر مشتری است.
با این حال، بخش حساستر اطلاعات ظاهراً از دسترس مهاجم دور مانده است. این شرکت میگوید تاکنون هیچ نشانهای پیدا نکرده که مهاجم به پروندههای تحقیقاتی، نمودارها، یادداشتها، کیسهای بررسیشده، نتایج تراکنشها و جستوجوها، رمزهای عبور بهصورت متن واضح، اسرار احراز هویت چندمرحلهای یا توکنهای نشست کاربران دسترسی پیدا کرده باشد.
نکته متفاوت این حادثه، توصیفی است که خود Chainalysis از روش مهاجم ارائه کرده است. این شرکت میگوید عامل خارجی از «offensive agentic techniques» یا تکنیکهای تهاجمی ایجنتمحور برای ورود به سیستمهای داخلی استفاده کرده است.
Chainalysis جزئیات فنی بیشتری درباره ابزار مورد استفاده، مدل هوش مصنوعی یا نحوه اجرای حمله منتشر نکرده، اما در همان اطلاعیه از افزایش حملات سایبری مبتنی بر هوش مصنوعی در سطح صنعت خبر داده است.
جالب اینکه Chainalysis حالا برای بررسی امنیت خودش نیز از مدلهای زبانی بزرگ و کارشناسان امنیت سایبری خارجی استفاده میکند تا نهفقط آسیبپذیری مورد سوءاستفاده، بلکه بخشهای دیگر پلتفرم را هم دوباره ارزیابی کند.
زمان این حمله بهدلیل همزمانی با هک چند میلیارد دلاری بایننس میتواند ابهام ایجاد کند، اما Chainalysis صراحتاً تأکید کرده که نفوذ به سیستمهای این شرکت هیچ ارتباطی با سرقت اخیر از بایننس ندارد.
این شرکت همچنین در اطلاعیه رسمی خود هیچ گروه هکری یا کشور مشخصی را مسئول حمله معرفی نکرده است. Chainalysis به کاربران توصیه کرده نسبت به درخواستهای غیرمنتظره برای تغییر رمز عبور یا پیامهای احراز هویت حساس باشند و سازمانهایی که هنوز احراز هویت دومرحلهای را فعال نکردهاند، این قابلیت را در اسرع وقت فعال کنند.
این حادثه برای Chainalysis از یک جهت قابلتوجه است: شرکتی که یکی از مهمترین بازیگران صنعت برای ردیابی تراکنشهای مجرمانه و تحقیقات آنچین محسوب میشود، حالا خودش در حال بررسی این است که مهاجم چگونه توانسته وارد ابزارهای داخلی آن شود.
تحقیقات هنوز ادامه دارد و Chainalysis اعلام کرده جزئیات دقیق اطلاعات تحت تأثیر را بهصورت جداگانه در اختیار مشتریان آسیبدیده قرار خواهد داد.


نظرات کاربران