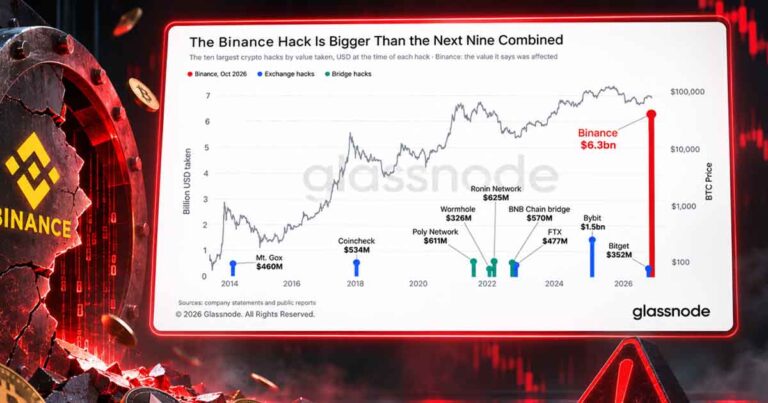
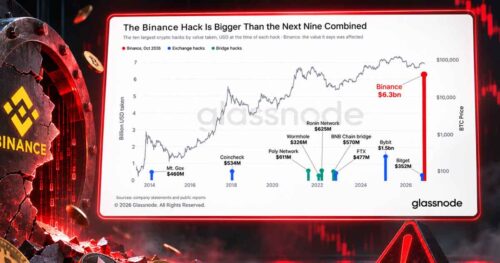
جزئیات تازه منتشرشده از هک ۶.۳ میلیارد دلاری بایننس نشان میدهد این حمله نه یک نفوذ لحظهای، بلکه عملیاتی چندماهه و چندمرحلهای بوده که در آن از ابزارهای آلوده، مصاحبه شغلی جعلی و حتی یکی از ابزارهای هوش مصنوعی داخلی بایننس برای گسترش دسترسی استفاده شده است.
بایننس در نخستین گزارش فنی خود درباره حادثه اعلام کرد شواهد فعلی نشان میدهد آمادهسازی مهاجمان دستکم از ژوئن ۲۰۲۶ آغاز شده بود. در آن زمان یکی از مهندسان تیم Wallet DevOps هنگام تلاش برای نصب یک ابزار برنامهنویسی مبتنی بر هوش مصنوعی، نسخه دستکاریشدهای از Homebrew را از طریق نتایج جستوجوی اینترنتی دانلود کرد.
تیم امنیت بایننس این اتفاق را شناسایی، دستگاه را تعویض و اعتبارنامههای مرتبط را تغییر داد؛ اما طبق بررسیهای بعدی، اطلاعات مربوط به نقش این مهندس و برخی همکاران فعال در زیرساخت کیف پول در اختیار مهاجمان قرار گرفته بود.
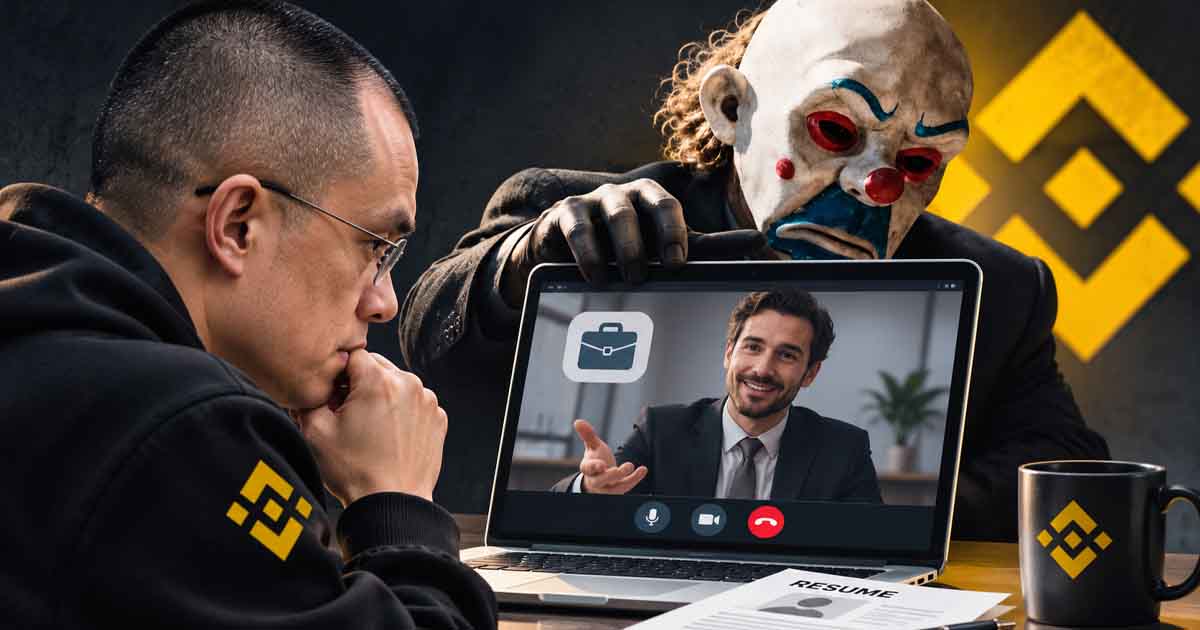
مرحله مهم بعدی در سپتامبر رخ داد. مهاجمان از طریق یک پلتفرم معتبر کاریابی با یکی دیگر از مهندسان بایننس تماس گرفتند و خود را مدیر یک پروژه معرفی کردند. این مهندس ابتدا در یک مصاحبه تصویری با فردی که نقش مسئول منابع انسانی را بازی میکرد شرکت کرد و سپس با فرد دیگری که خود را مدیرعامل یک شرکت جعلی معرفی کرده بود مصاحبه کرد.
در پایان مرحله دوم، از او خواسته شد یک «تکلیف فنی» را دانلود کند. این فایل در واقع شامل مخزن کدی آلوده بود که پس از اجرا، بخشی از یک ابزار توسعه واقعی را با نسخه مخرب جایگزین کرد و امکان ارتباط با سرور مهاجمان را فراهم ساخت. بایننس میگوید بدافزار مورد استفاده از نوع Zero-day بوده و ابزارهای امنیتی دستگاه در آن زمان موفق به شناسایی آن نشدهاند.
اما یکی از عجیبترین بخشهای این حمله در ۲۰ اکتبر اتفاق افتاد. مهاجمان با استفاده از کامپیوتر آلوده مهندس دوم، از یک ابزار هوش مصنوعی داخلی بایننس بهعنوان نقطه جهش استفاده کردند و به سیستم دو مهندس دیگر تیم کیف پول دسترسی پیدا کردند.
در ادامه مشخص شد یکی از این دستگاهها توکنی در اختیار دارد که اجازه استقرار کانتینر را فراهم میکرد. مهاجمان سرانجام در ۲۹ اکتبر با استفاده از همین زنجیره دسترسی، یک کانتینر مخرب اجرا کردند و به سرویس داخلی امضای تراکنشهای کیف پول رسیدند.
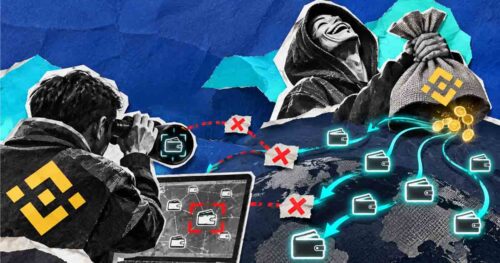
طبق اطلاعات بایننس، مهاجمان ابتدا صدها میلیون XRP و سپس مقادیر بزرگی SOL، OP و ۱۸٬۲۷۰ بیتکوین را منتقل کردند. آنها در شبکه اتریوم نیز از مکانیزم EIP-7702 استفاده کردند تا به یک قرارداد هوشمند تحت کنترل خود اجازه اجرای بخشی از عملیات یک هاتولت بایننس را بدهند.
این مجوزها روی بلاکچین ثبت شده بودند؛ بنابراین حتی متوقفکردن برداشتها نیز فوراً جلوی انتقال داراییها را نگرفت. بایننس ناچار شد فرایند جداگانهای برای لغو این مجوزها اجرا کند. در مجموع حدود ۲.۸۵ میلیارد دلار از داراییهای مرتبط با حمله مسدود یا متوقف شده است.
تحقیقات مستقل نیز ابعاد دیگری از عملیات را نشان میدهد. Chainalysis اعلام کرده الگوی انتقال داراییها شامل هزاران تراکنش بوده و نشانههایی از خودکارسازی گسترده در فرایند جابهجایی و پولشویی مشاهده شده است. این شرکت حمله را به گروه TraderTraitor مرتبط با کره شمالی نسبت داده است؛ انتسابی که FBI نیز بهصورت رسمی مطرح کرده است.
همزمان، مایکروسافت در گزارشی جداگانه اعلام کرده گروههای سایبری کره شمالی استفاده از هوش مصنوعی را در مراحل مختلف عملیات خود گسترش دادهاند؛ از شناسایی اهداف و ساخت هویتهای جعلی گرفته تا تولید محتوای مهندسی اجتماعی، آمادهسازی مصاحبههای کاری و توسعه ابزارهای مخرب. مایکروسافت تأکید میکند این حملات هنوز عمدتاً توسط انسان هدایت میشوند و AI بیشتر نقش تقویتکننده و افزایشدهنده سرعت و مقیاس عملیات را دارد.
بایننس میگوید تنها در سال ۲۰۲۶ موفق شده ۵۷ تلاش سایبری مشکوک مرتبط با کره شمالی را شناسایی و متوقف کند. این صرافی پس از حمله، سیستم کیف پول و ابزار AI مورد استفاده در مسیر نفوذ را بازسازی کرده، دستگاهها و اعتبارنامههای درگیر را تعویض کرده و اعلام کرده سرمایهگذاری بیشتری روی تشخیص رفتاری مبتنی بر هوش مصنوعی و امنیت محیطهای توسعه انجام خواهد داد.


نظرات کاربران