هک ۶.۳ میلیارد دلاری بایننس فقط این صرافی را درگیر نکرده و حالا رقبای بزرگ آن نیز شروع به بازبینی زیرساختهای امنیتی خود کردهاند. Coinbase اعلام کرده پس از این حادثه، تغییراتی در سیستمهایی ایجاد کرده که کلیدهای رمزارزی را بهصورت آفلاین نگهداری میکنند؛ اقدامی که این شرکت آن را صرفاً یک تصمیم احتیاطی توصیف کرده است.
براساس گزارش رویترز، Coinbase تأکید کرده این تغییرات «صرفاً از روی احتیاط فراوان» انجام شده و گزارشی از نفوذ یا مشکل امنیتی در سیستمهای این صرافی منتشر نشده است.
Kraken نیز گفته حوادث امنیتی صنعت را بهطور مستمر زیر نظر دارد تا هرگونه درس یا الگوی قابل استفاده را در سیستمهای دفاعی خود بهکار بگیرد. سخنگوی این صرافی گفته تیمهای امنیتی Kraken بهصورت تماموقت در حال جستوجوی آسیبپذیریهای احتمالی هستند.
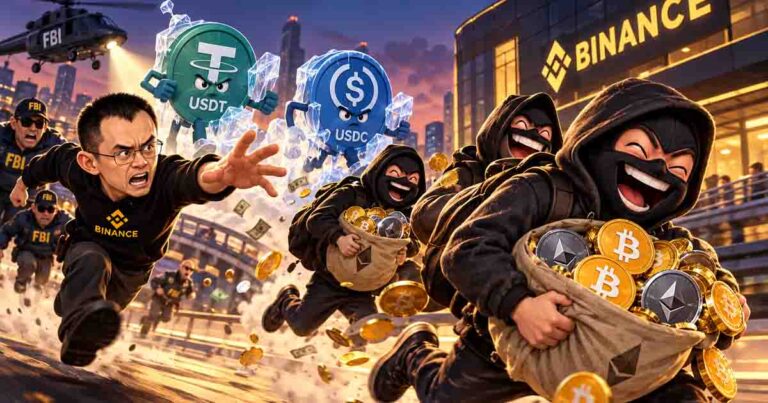
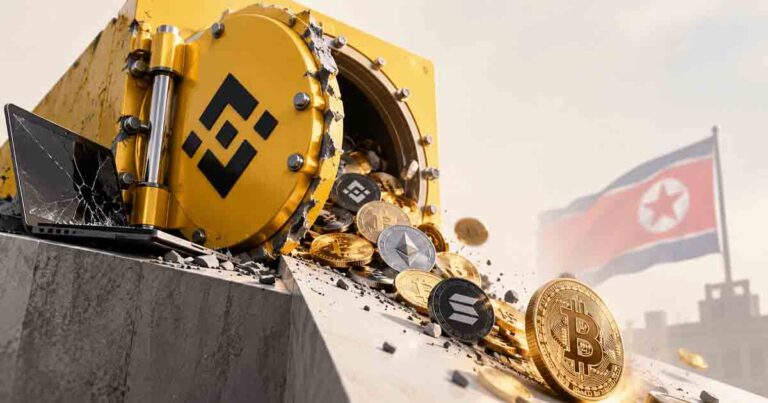
واکنش سریع صرافیها پس از آن صورت گرفته که بایننس، بزرگترین صرافی رمزارزی جهان، در جریان حمله روز پنجشنبه با خسارتی حدود ۶.۳ میلیارد دلار مواجه شد؛ رخدادی که از آن بهعنوان بزرگترین سرقت تاریخ صنعت کریپتو یاد میشود.
ریچارد تنگ، مدیرعامل مشترک بایننس، گفته بررسیهای اولیه نشان میدهد حمله پیچیده احتمالاً از لپتاپ آلوده یکی از مهندسان نرمافزار آغاز شده و مهاجمان از این طریق توانستهاند به سیستمهای پردازش برداشت دسترسی پیدا کنند.
بایننس بعداً اعلام کرد نفوذهای بیشتری نیز شناسایی شده و مهاجمان از نرمافزارهایی برای پاککردن آثار حمله استفاده کردهاند؛ موضوعی که روند تحقیقات را دشوارتر کرده است.
شرکتهای تحلیل بلاکچین TRM Labs و Chainalysis گفتهاند الگوی این حمله شباهتهایی با عملیات قبلی منتسب به هکرهای کره شمالی دارد. کره شمالی بهطور معمول اتهام دخالت در سرقتهای رمزارزی را رد میکند.
کارشناسان امنیتی همچنین احتمال میدهند مهندسی اجتماعی در آلودهشدن سیستم اولیه نقش داشته باشد. در این نوع حملات، مهاجم معمولاً تلاش میکند یک کارمند را فریب دهد تا اطلاعات حساس یا دسترسی لازم به سیستم را در اختیار او قرار دهد.
پس از سرقت، رقابت برای متوقفکردن انتقال داراییها نیز آغاز شد. تتر اعلام کرده نزدیک به ۱.۵۷ میلیارد دلار USDT مرتبط با این حمله را فریز کرده و Circle نیز حدود ۸۰۰ میلیون دلار USDC را از دسترس خارج کرده است.
با این حال، بیت کوین و اتریوم مانند استیبلکوینهای متمرکز امکان فریزشدن مستقیم توسط یک صادرکننده را ندارند. Chainalysis نیز اعلام کرده مهاجمان برای جابهجایی و پولشویی داراییها از الگوهای پیچیدهای استفاده کردهاند که این شرکت پیشتر مشاهده نکرده بود.
در پی این حادثه، برخی مدیران صنعت خواستار ایجاد یک سامانه هشدار لحظهای مشترک میان صرافیها شدهاند. استار شو، مدیرعامل OKX، پیشنهاد کرده فعالان صنعت سیستمی ایجاد کنند که در صورت وقوع هک، اطلاعات بهسرعت میان پلتفرمها به اشتراک گذاشته شود و امکان واکنش هماهنگ و فریز سریعتر داراییهای مشکوک فراهم شود.
هک بایننس در شرایطی رخ داده که بازار رمزارزها در حال نزدیکترشدن به سیستم مالی سنتی است. همین موضوع باعث شده کارشناسان هشدار دهند امنیت زیرساختهای کریپتو باید همزمان با گسترش این صنعت، با سرعت بیشتری تقویت شود.


نظرات کاربران