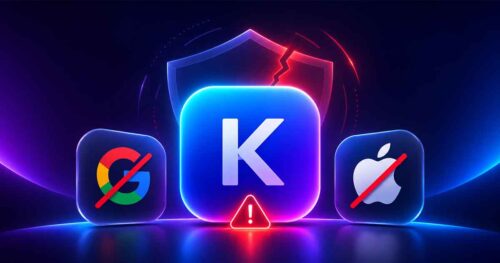
یک آسیبپذیری امنیتی در سرویس ورود اجتماعی Web3Auth، حسابهای Keplr ساختهشده با Google و Apple را در معرض خطر قرار داد؛ رخدادی که در نهایت به انتقال بیش از ۶ میلیون دلار دارایی از دهها هزار کیف پول انجامید. با این حال، بررسیهای بعدی نشان داد بخش بزرگی از این انتقالها سرقت نبوده و توسط خود Web3Auth در قالب عملیات بازیابی Whitehat انجام شده است.
گزارش اولیه Bitquery این انتقالها را بهعنوان سرقت شناسایی کرده بود، اما پس از توضیحات Web3Auth و Keplr، گزارش در ۸ نوامبر اصلاح شد. هر دو شرکت اعلام کردند آدرسهایی که میلیونها دلار دارایی به آنها منتقل شده، در واقع کیف پولهای بازیابی Web3Auth هستند که برای خارجکردن دارایی از حسابهای آسیبپذیر پیش از دسترسی مهاجم استفاده شدهاند.
طبق دادههای آنچین، حداقل ۴۴٬۰۴۱ کیف پول Keplr روی هفت شبکه اکوسیستم Cosmos داراییهای خود را به این آدرسهای بازیابی منتقل کردهاند. در شبکه Injective نیز ۷٬۶۰۳ کیف پول درگیر بودهاند و با درنظرگرفتن همپوشانی کاربران، تعداد کل کیف پولهای تحت تأثیر حدود ۴۴٬۷۰۰ مورد برآورد شده است.
ارزش دارایی موجود در آدرسهای بازیابی Web3Auth در زمان شمارش حدود ۶.۰۱ میلیون دلار بوده است. بیشترین سهم متعلق به Cosmos Hub با حدود ۳.۵ میلیون دلار بوده و پس از آن Osmosis با حدود ۱.۰۴ میلیون دلار و Injective با ۶۱۵ هزار دلار قرار داشتهاند.
Keplr اعلام کرده حسابهایی که با Social Login و از طریق Google یا Apple ساخته شده بودند، تحت تأثیر این حادثه قرار گرفتهاند. زیرساخت این نوع ورود توسط Web3Auth تأمین میشود و طبق اعلام خود این شرکت، مشکل امنیتی در سیستمهای Web3Auth قرار داشته است.
در مقابل، Keplr میگوید کیف پولهایی که با عبارت بازیابی ۱۲ یا ۲۴ کلمهای ساخته شدهاند و همچنین Hardware Walletها تحت تأثیر قرار نگرفتهاند. ورود با Google و Apple نیز پس از شناسایی مشکل متوقف شده است.
نکته مهم این است که Web3Auth هنوز جزئیات دقیق نحوه افشای کلیدها را منتشر نکرده، اما دادههای آنچین نشان میدهند فرد یا سیستمی غیر از صاحبان اصلی کیف پولها قادر به امضای تراکنش برای این حسابها بوده است. Web3Auth میگوید مهاجم اصلی ابتدا از همین مسیر سوءاستفاده کرده و تیم بازیابی سپس با استفاده از همان مسیر، دارایی حسابهای در معرض خطر را به آدرسهای امن منتقل کرده است.
یکی از مهمترین ابهامات این پرونده، میزان واقعی دارایی سرقتشده توسط مهاجم است. Web3Auth و Keplr تاکنون آدرس مشخصی از مهاجم منتشر نکردهاند و رقم نهایی خسارت را نیز اعلام نکردهاند. بنابراین عدد ۶.۰۱ میلیون دلار را نمیتوان بهعنوان خسارت قطعی حمله در نظر گرفت؛ این رقم مربوط به داراییهایی است که در آدرسهای بازیابی Web3Auth قرار دارند.
Web3Auth همچنین موفق شده حدود ۱.۹۶ میلیون ATOM استیکشده را بدون طیکردن دوره معمول ۲۱روزه Unbonding از کیف پولهای آسیبپذیر خارج کند. این کار از طریق توکنیزهکردن دارایی استیکشده و انتقال توکن نماینده آن به کیف پول بازیابی انجام شده است.
Keplr به کاربرانی که از Google یا Apple Login استفاده کردهاند توصیه کرده دارایی جدیدی به حساب قبلی ارسال نکنند و آن را در کیف پول دیگری Import نکنند. همچنین کاربران باید فقط اطلاعیههای رسمی Keplr و Web3Auth را برای روند بازیابی دنبال کنند و نسبت به پیامهای جعلی با ادعای بازگرداندن داراییها هوشیار باشند.



نظرات کاربران