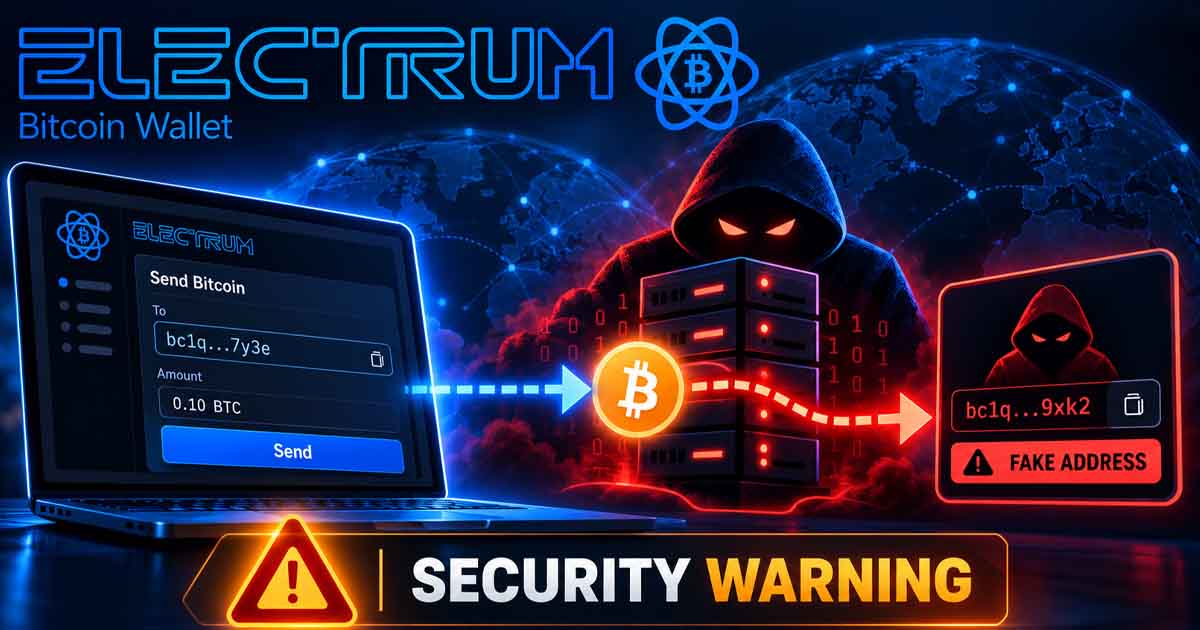
کیف پول Electrum با انتشار نسخه 4.8.3 یک آسیبپذیری امنیتی با شدت بالا را برطرف کرده که در شرایط خاص میتوانست باعث شود کاربر ناخواسته تراکنشی به نفع مهاجم امضا کند.
طبق هشدار امنیتی رسمی Electrum، نسخههای قبل از 4.8.3 تحت تأثیر این مشکل قرار دارند. این آسیبپذیری به نحوه اعتماد کیف پول به سرور Electrum برای نمایش تراکنشهای تأییدنشده در ممپول مربوط میشود.
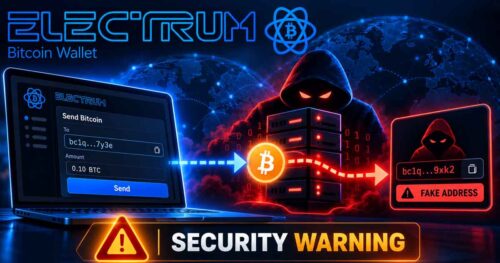
در سناریوی حمله، وقتی کاربر یک تراکنش جدید را ارسال میکند، یک سرور مخرب میتواند آن تراکنش را نگه دارد و در تاریخچه کیف پول، یک تراکنش متعارض و جعلی نمایش دهد؛ تراکنشی که در آن آدرس مقصد با آدرس مهاجم جایگزین شده است.
Electrum توضیح داده که این تراکنش جعلی در ابتدا امضای معتبری ندارد، اما به دلیل طراحی سبک این کیف پول، این موضوع پیش از نمایش در تاریخچه بررسی نمیشد. در نتیجه، کاربر ممکن بود تراکنش جعلی را بهعنوان یک تراکنش تأییدنشده ببیند.
خطر اصلی زمانی ایجاد میشد که کاربر برای افزایش سرعت تأیید، از قابلیت RBF یا افزایش کارمزد استفاده میکرد. در این حالت، کیف پول میتوانست نسخه جعلی تراکنش را دوباره امضا کند و در نهایت بیتکوین به آدرس مهاجم ارسال شود.
Electrum اعلام کرده این حمله فقط یک سناریوی تئوری نبوده و موارد واقعی آن مشاهده شده است. توسعهدهندگان دو گزارش کاربری دریافت کردهاند که در یکی از آنها کاربر پس از افزایش کارمزد تراکنش جعلی، متحمل زیان شده است.
در هر دو گزارش، مهاجم آدرس مقصد جعلی را طوری ساخته بود که چهار کاراکتر پایانی آن با آدرس واقعی مطابقت داشته باشد؛ روشی که میتوانست تشخیص تغییر آدرس را برای کاربر دشوارتر کند.
نسخه 4.8.3 با اضافهکردن بررسی امضای ورودیهای متعلق به کیف پول در تراکنشهای ممپول، این مسیر حمله را مسدود کرده است.
توسعهدهندگان Electrum از کاربران خواستهاند هرچه سریعتر به نسخه 4.8.3 ارتقا دهند. کاربرانی که فعلاً امکان بهروزرسانی ندارند نیز باید پیش از امضای هر تراکنش، بهویژه هنگام افزایش کارمزد، آدرس مقصد و مبلغ را با دقت بررسی کنند.
Electrum همچنین گفته کاربرانی که به سرور مورد اعتماد خودشان متصل هستند، از این آسیبپذیری تأثیر نمیگیرند. نسخه اصلاحشده 4.8.3 در ۲۴ اکتبر ۲۰۲۶ منتشر شده و همان روز جزئیات آسیبپذیری نیز بهصورت عمومی افشا شده است.


نظرات کاربران