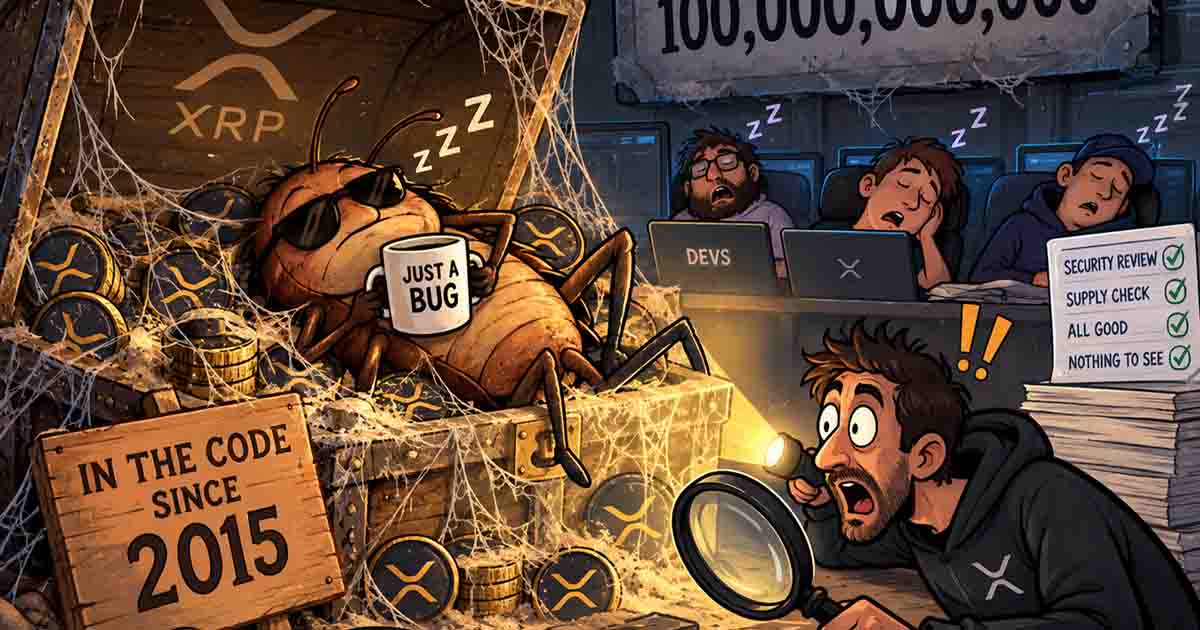
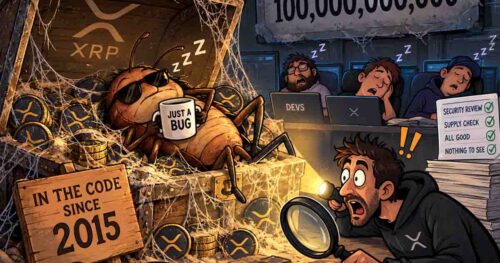
یک آسیبپذیری قدیمی در XRP Ledger که بیش از یک دهه از دید توسعهدهندگان پنهان مانده بود، میتوانست در صورت سوءاستفاده سقف ثابت ۱۰۰ میلیارد واحدی XRP را عملاً بشکند و میلیاردها توکن جدید ایجاد کند.
این باگ در ۲۲ سپتامبر توسط پژوهشگر امنیتی Cayden Liao و Veria AI شناسایی و به تیم XRP Ledger گزارش شد. RippleX پس از دریافت گزارش، اصلاحیهای برای آن منتشر کرد. طبق اعلام بنیاد XRP Ledger، هیچ نشانهای از سوءاستفاده از این آسیبپذیری وجود ندارد و ریپل جدیدی از این طریق ایجاد نشده است.
اهمیت این باگ به یکی از بنیادیترین ویژگیهای ریپل برمیگردد. برخلاف برخی رمزارزها، تمام ۱۰۰ میلیارد واحد XRP در ابتدای فعالیت شبکه ایجاد شده و پروتکل بهگونهای طراحی شده که امکان ضرب توکن جدید وجود نداشته باشد.
باگ کشفشده اما در شرایط بسیار خاص میتوانست این محدودیت را دور بزند. مشکل از نوع «integer overflow» بود؛ حالتی که در آن یک محاسبه عددی از بیشترین مقدار قابلثبت در سیستم عبور میکند و نتیجه به یک عدد بسیار کوچک برمیگردد.
در سناریوی احتمالی حمله، فرد مهاجم میتوانست صدها عملیات بهطور عمدی طراحی کند و معاملات بسیار بزرگی را میان حسابهای تحت کنترل خودش انجام دهد. در چنین شرایطی، XRP Ledger ممکن بود مبلغ واقعی موردنیاز خریدار را اشتباه محاسبه کند، در حالی که فروشنده همچنان کل مقدار XRP را دریافت میکرد.
نتیجه این اختلاف میتوانست ایجاد XRP جدید بدون پشتوانه باشد؛ یعنی مهاجم عملاً میلیاردها واحد XRP را از هیچ ایجاد و سپس آنها را میان حسابهای مختلف توزیع کند. یکی از مهمترین سؤالات این بود که چرا چنین آسیبپذیری خطرناکی بیش از ۱۰ سال شناسایی نشده بود.
بنیاد XRP Ledger توضیح داده که شرایط لازم برای فعالشدن باگ در تراکنشهای عادی تقریباً رخ نمیداد. بهرهبرداری از آن نیازمند صدها عملیات عمداً طراحیشده و اعداد بسیار بزرگی بود که کاربران معمولی هیچگاه به آنها نزدیک نمیشدند. حتی برخی سازوکارهای حفاظتی خود شبکه نیز قادر به تشخیص مشکل نبودند. بررسیای که پس از هر تراکنش انجام میشد تا اطمینان حاصل شود XRP جدیدی ایجاد نشده، از همان محاسبهای استفاده میکرد که تحت تأثیر باگ قرار داشت و در نتیجه میتوانست افزایش غیرعادی عرضه را تشخیص ندهد.
محدودیت موجودی هر حساب نیز مانع قطعی حمله نبود، زیرا مهاجم میتوانست XRPهای ایجادشده را بین صدها حساب مختلف تقسیم کند. تیم XRP Ledger پس از دریافت گزارش، آسیبپذیری را با اولویت بالا اصلاح کرد و نسخه بهروزشده در اختیار اعتبارسنجها قرار گرفت. طبق اعلام بنیاد، هیچ خسارتی به کاربران وارد نشده و سقف عرضه XRP نیز شکسته نشده است.
این اتفاق در عین حال باعث شده توسعهدهندگان XRPL برنامههای امنیتی خود را تقویت کنند. بنیاد XRP Ledger گفته استفاده گستردهتر از تستهای خصمانه مبتنی بر هوش مصنوعی، روشهای formal verification و برنامههای باگبانتی در دستور کار قرار گرفته است.
این پرونده نمونهای مهم از ریسک باگهای عمیق در پروتکلهای بلاکچینی است؛ آسیبپذیریهایی که ممکن است سالها در کد باقی بمانند و در صورت کشف دیرهنگام، قواعدی به بنیادی بودن سقف عرضه یک رمزارز را نیز به خطر بیندازند.

نظرات کاربران