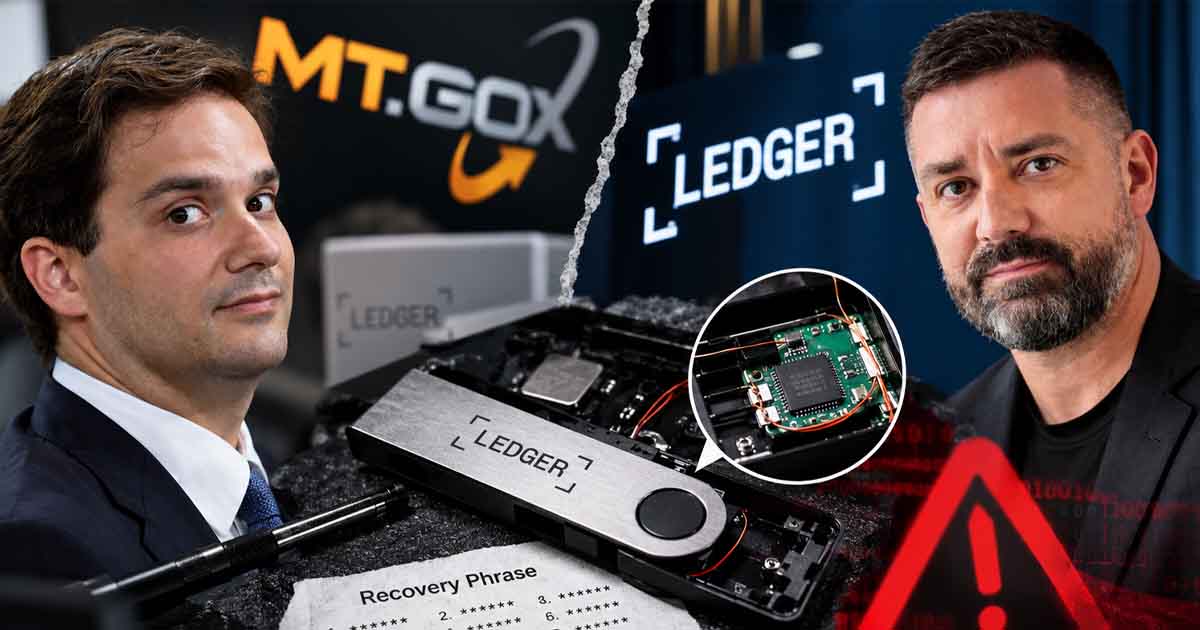
اختلاف بر سر ماجرای دستکاری کیف پولهای سختافزاری Ledger وارد مرحله تازهای شده و اینبار مدیرعامل لجر و مدیر سابق صرافی Mt. Gox مستقیماً در شبکههای اجتماعی مقابل یکدیگر قرار گرفتهاند.
مارک کارپلس (Mark Karpelès)، مدیرعامل سابق Mt. Gox، لجر را متهم کرده که از ماهها قبل درباره امکان نصب سختافزارهای جاسوسی در برخی دستگاهها اطلاع داشته، اما هشدارهای کافی و شفاف به کاربران نداده است. او مدعی است اگر این هشدارها زودتر و جدیتر منتشر میشد، شاید میشد از بیش از ۹۰ میلیون دلار ضرر کاربران جلوگیری کرد.
این اظهارات با واکنش تند پاسکال گوتیه (Pascal Gauthier)، مدیرعامل Ledger، روبهرو شد. گوتیه در پاسخ به کارپلس نوشت که او با توجه به سابقه Mt. Gox نمیتواند خود را «نجاتدهنده» این ماجرا معرفی کند.
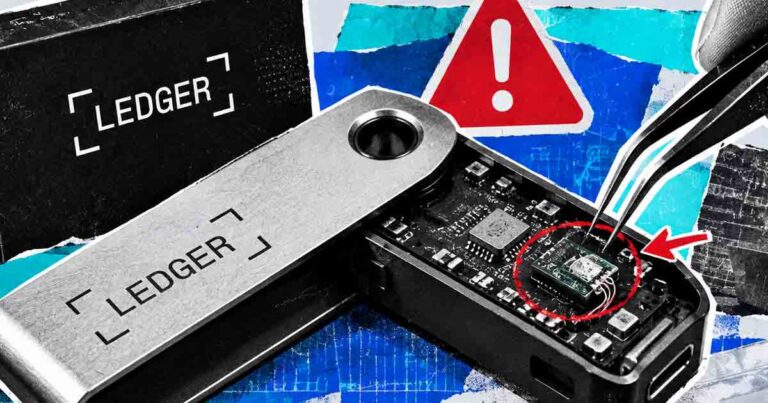
این جنجال پس از آن شدت گرفت که کارپلس یک کیف پول Ledger پلمبشده را باز کرد و مدعی شد داخل آن یک مدار مخفی نصب شده است. براساس توضیحات منتشرشده، این مدار میتواند عبارت بازیابی ۲۴ کلمهای کیف پول را هنگام واردشدن توسط کاربر ثبت کرده و اطلاعات را برای مهاجمان ارسال کند. دسترسی به این عبارت بازیابی عملاً کنترل کامل داراییهای کیف پول را در اختیار مهاجم قرار میدهد.
کارپلس میگوید Ledger دستکم از ماه مارس ۲۰۲۶ درباره چنین تهدیدهایی آگاهی داشته است. او به یک راهنمای امنیتی لجر که در تاریخ ۶ مارس منتشر شده اشاره کرده و گفته در این مطلب تصاویری از تراشههای جاسوسی دستساز و همچنین نمونههای تولید انبوه دیده میشود.
با این حال، نکته مهم این است که این مقاله در ماه سپتامبر بهروزرسانی شده و در حال حاضر مشخص نیست تصاویر مورد اشاره از ابتدا در نسخه ماه مارس وجود داشتهاند یا بعداً به مطلب اضافه شدهاند.
یکی دیگر از نکاتی که در این ماجرا مورد توجه قرار گرفته، محدودیت سیستم Genuine Check لجر است. Ledger تأیید کرده که اگر تراشه امنیتی اصلی دستگاه دستنخورده باقی مانده باشد، سیستم Genuine Check لزوماً نمیتواند وجود یک ایمپلنت سختافزاری اضافهشده به دستگاه را شناسایی کند.
به بیان ساده، ممکن است یک کیف پول از نظر نرمافزار و تراشه اصلی «اصلی» تشخیص داده شود، اما در عین حال سختافزار دیگری بهصورت فیزیکی به آن اضافه شده باشد.
کارپلس معتقد است همین موضوع باید باعث میشد Ledger هشدارهای شدیدتر و عمومیتری درباره خرید کیف پول از فروشندگان واسطه منتشر کند.
او در ادامه اظهارات خود تصحیح کرد که برخلاف ادعای اولیهاش، Ledger کاملاً درباره این موضوع سکوت نکرده و در ماه مارس یک مطلب آموزشی منتشر کرده بود که در آن به کاربران توصیه شده بود دستگاههای خود را مستقیماً از Ledger یا فروشندگان رسمی خریداری کنند.
پاسکال گوتیه در ابتدا از عملکرد Ledger دفاع کرد و از کارپلس خواست به «واقعیتها» پایبند بماند. اما بحث خیلی زود شخصی شد. گوتیه با اشاره مستقیم به سابقه کارپلس در Mt. Gox نوشت:
«این حرف از مدیرعامل Mt. Gox میآید؟ جدی باش. تو ناجی نیستی.»
اشاره مدیرعامل Ledger به فروپاشی صرافی Mt. Gox در سال ۲۰۱۴ است؛ صرافیای که در دوران مدیریت کارپلس حدود ۸۵۰ هزار بیتکوین از دست داد و ورشکست شد. کارپلس در پاسخ گفته تجربه Mt. Gox دقیقاً یکی از دلایلی است که باعث شده او نسبت به چنین موضوعاتی حساستر باشد و از شرکتهای فعال در حوزه نگهداری رمزارز استانداردهای امنیتی بالاتری انتظار داشته باشد.
همزمان با افزایش نگرانیها، Ledger فروش محصولات از طریق CryptoBilis را متوقف کرده است. با این حال، گزارشهایی درباره دستگاههای دستکاریشده در اروپا نیز منتشر شده که باعث شده نگرانی درباره زنجیره تأمین کیف پولهای سختافزاری فقط به یک فروشنده یا یک منطقه محدود نماند.
رقیب Ledger یعنی Trezor نیز در واکنش به نگرانیهای مشابه، اقدام به کاهش تعداد فروشندگان و نمایندگان رسمی خود کرده است. این ماجرا یک ضعف مهم در امنیت کیف پولهای سختافزاری را دوباره برجسته کرده است: حتی اگر خود دستگاه و تراشه امنیتی آن اصل باشند، کاربر همچنان باید مطمئن شود دستگاهی که دریافت کرده در مسیر تولید تا تحویل بهصورت فیزیکی دستکاری نشده است.
در نتیجه، بحث اصلی دیگر فقط امنیت نرمافزار یا تراشه داخل کیف پول نیست؛ امنیت زنجیره تأمین و محل خرید دستگاه نیز به یکی از مهمترین ریسکهای کاربران دارای سرمایه قابلتوجه تبدیل شده است.
در حال حاضر، ادعای مربوط به بیش از ۹۰ میلیون دلار خسارت از سوی مارک کارپلس مطرح شده و این رقم در گزارش اولیه بهعنوان برآورد مستقل یا تأییدشده از سوی Ledger ارائه نشده است.

نظرات کاربران