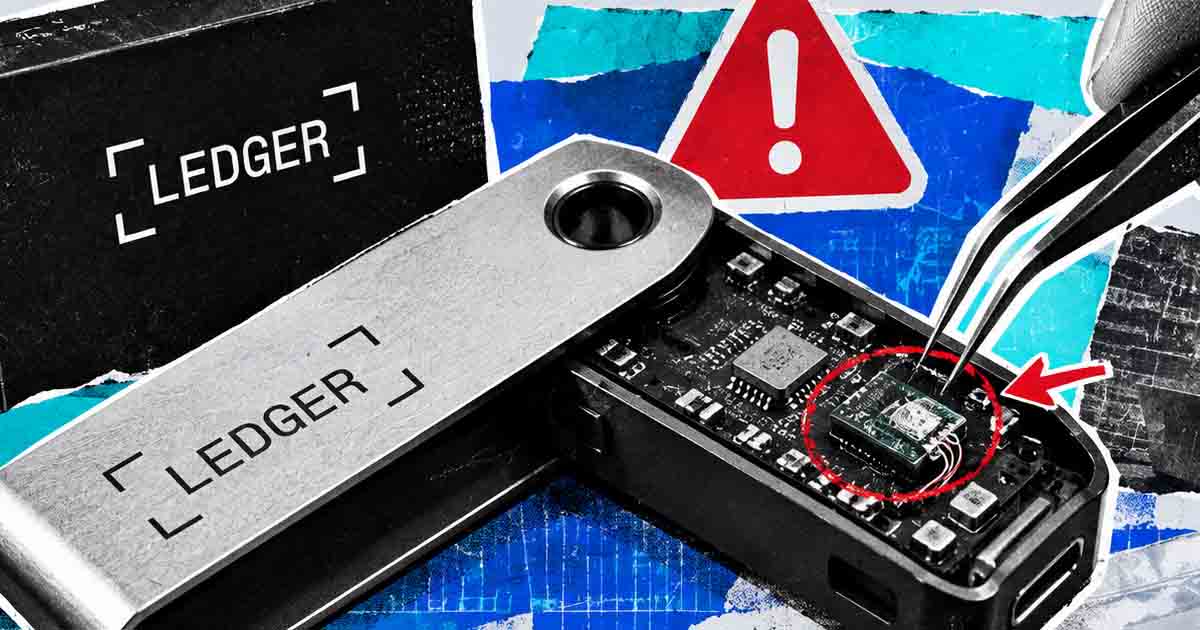
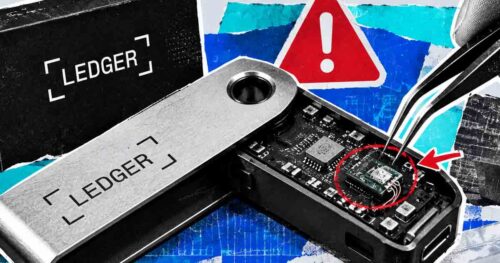
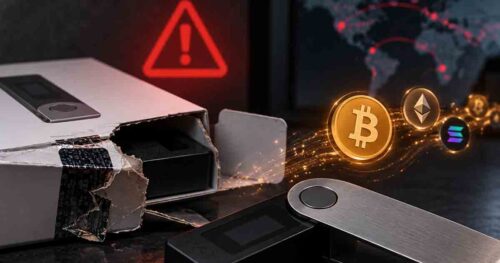
پرونده سرقت از کاربران لجر در جنوب شرق آسیا وارد مرحله تازهای شده است. لجر تأیید کرده داخل دستگاه یکی از کاربران آسیبدیده، یک قطعه سختافزاری غیرمجاز پیدا شده؛ نخستین مدرک رسمی که نشان میدهد دستکاری فیزیکی دستگاهها در پرونده CryptoBilis فقط یک فرضیه نبوده است.
پیشتر در درباره گزارش خالیشدن کیف پول کاربرانی که دستگاههای خود را از CryptoBilis خریده بودند و برآورد خسارت دهها میلیون دلاری این پرونده نوشته بودیم. در آن مقطع، احتمال حمله به زنجیره تأمین مطرح بود، اما هنوز مدرک فیزیکی تأییدشدهای وجود نداشت.
حالا لجر میگوید در یکی از دستگاههای متعلق به کاربران آسیبدیده، یک «hardware implant» غیرمجاز کشف شده است. با این حال، شرکت هنوز تأیید نکرده که همین قطعه عامل مستقیم سرقت داراییها بوده یا چه تعداد دستگاه ممکن است به شکل مشابه دستکاری شده باشند.
مارک کارپلس، مدیرعامل سابق Mt. Gox، نیز بهطور جداگانه تصاویر دستگاههای مشکوک را بررسی کرده و گفته نشانههای این تغییر سختافزاری را در نمونههای ارسالی کاربران مشاهده کرده است. او حتی یکی از قطعات مشکوک را برای بررسی دقیقتر باز کرده است.
گزارشهای فنی اولیه نشان میدهند قطعه اضافهشده میتواند در مسیر ارتباط میان اجزای داخلی دستگاه و نمایشگر قرار گرفته باشد. اگر این فرضیه تأیید شود، چنین مکانیزمی بالقوه میتواند اطلاعات حساس نمایشدادهشده هنگام راهاندازی، از جمله عبارت بازیابی، را رهگیری کند؛ بدون اینکه لزوماً Secure Element اصلی دستگاه هک شده باشد.
این موضوع اهمیت زیادی دارد، زیرا CryptoBilis یک فروشنده رسمی محصولات لجر در بخشهایی از جنوب شرق آسیا بوده و دستگاههای مشکوک ظاهراً در بستهبندی عادی به دست کاربران رسیدهاند.
در تحول دیگری، CryptoBilis فروش تمام کیف پولهای سختافزاری موجود در فروشگاه خود را تا پایان تحقیقات متوقف کرده است. توقف اولیه تنها محصولات لجر را شامل میشد، اما حالا دامنه آن به سایر برندهای کیف پول سختافزاری نیز گسترش یافته است.
لجر میگوید در حال همکاری با کاربران آسیبدیده و نهادهای قانونی برای شناسایی عاملان این حمله است و تا این مرحله هیچ نشانهای از نفوذ به زیرساختها، سیستمها یا سرویسهای داخلی خود شرکت پیدا نکرده است.

نظرات کاربران