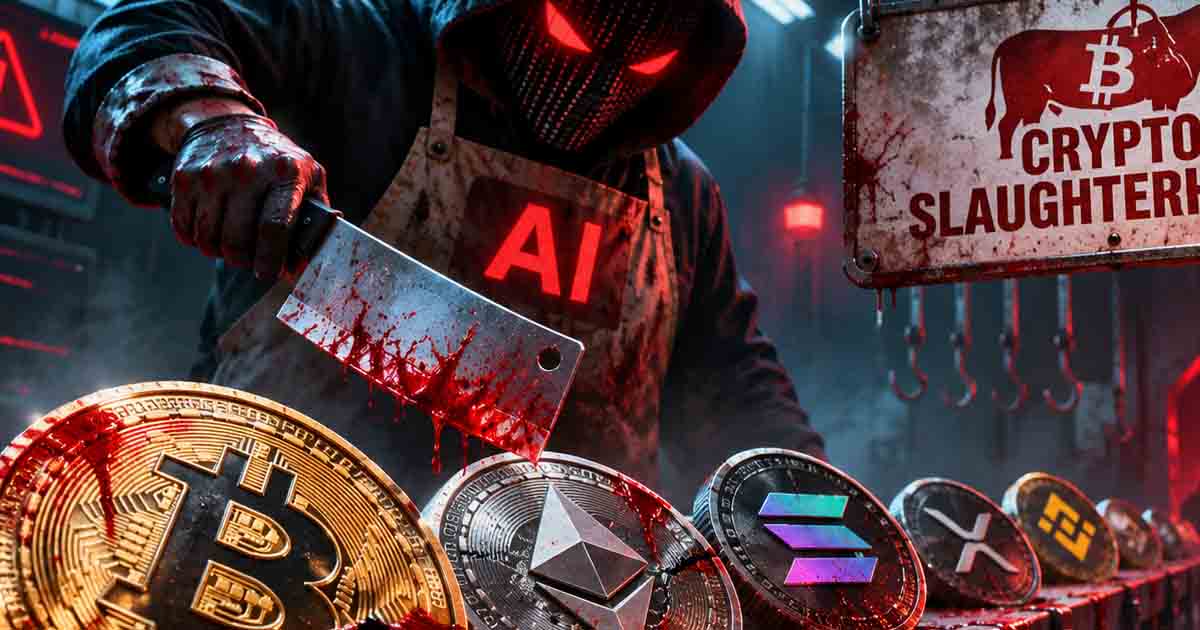
فعالان امنیت سایبری هشدار دادهاند که رشد سریع ابزارهای هوش مصنوعی میتواند طی ۱۲ ماه آینده موج تازهای از حملات علیه شرکتها و پروژههای رمزارزی ایجاد کند؛ حملاتی که اجرای آنها دیگر الزاماً به دانش فنی پیشرفته نیاز ندارد.
دیگو مونیکا، همبنیانگذار Anchorage Digital، در کنفرانس Breakpoint سولانا در لندن هشدار داد که سال پیش رو برای امنیت صنعت کریپتو «بسیار سخت» خواهد بود و حتی از عبارت «کشتارگاه» برای توصیف شدت احتمالی حملات استفاده کرد.
به گفته او، طی سه تا شش ماه گذشته توانایی سیستمهای هوش مصنوعی از صرفاً شناسایی آسیبپذیریها فراتر رفته و برخی ابزارها اکنون قادرند اکسپلویت بسازند و بخش بزرگی از فرایند حمله را بهصورت خودکار انجام دهند.
مایکل کوتس، مدیر امنیت اطلاعات بنیاد سولانا نیز معتقد است هوش مصنوعی هزینه و مانع ورود به هک را بهشدت کاهش داده است. به گفته او، پروژههایی که قبلاً بهدلیل کوچک بودن یا جذاب نبودن از دید مهاجمان دور میماندند، حالا ممکن است بهصورت فرصتطلبانه هدف قرار گیرند.
کوتس در ادامه گفت بیش از ۱۳ میلیارد دلار رمزارز طی یک دهه گذشته به سرقت رفته و بیش از ۷.۵ میلیارد دلار از این رقم تنها مربوط به سال جاری است.
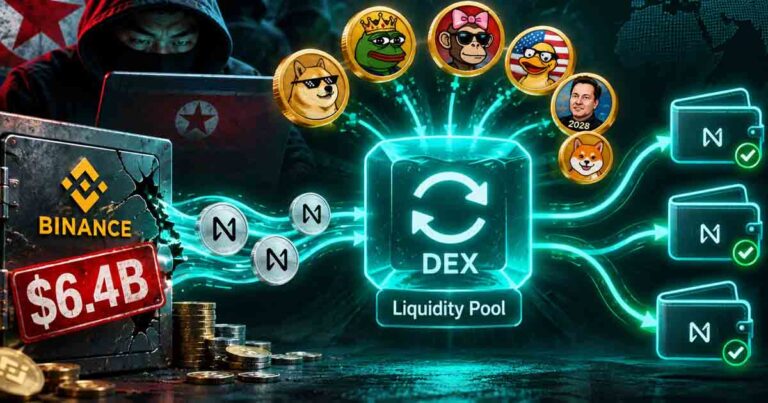
بخش بزرگی از این خسارت به هک ماه گذشته بایننس مربوط میشود؛ حملهای که FBI آن را به هکرهای کره شمالی نسبت داده است.
به گفته کوتس، مهاجمان در این حمله از مجموعهای از روشهای نسبتاً ساده اما مؤثر استفاده کردند. یکی از توسعهدهندگان نرمافزاری آلوده را از یک نتیجه تبلیغاتی جستوجو دانلود کرد و مهندس دیگری نیز طی یک مصاحبه شغلی روی دستگاه کاری خود نرمافزاری دریافت کرد.
این دسترسی در ادامه به مهاجمان امکان داد در شبکه حرکت کنند و به سرویسهای امضای تراکنش برسند؛ بدون آنکه لزوماً کلیدهای خصوصی را مستقیماً سرقت کنند.
مقامات امنیتی حاضر در این نشست تأکید کردند که مصاحبههای شغلی جعلی، ابزارهای آلوده و تماسهای ویدئویی دیپفیک از روشهای شناختهشده هکرهای کره شمالی هستند.
طبق این گزارش، مهاجمان مرتبط با کره شمالی تاکنون حدود ۴۰۰ میلیون دلار از طریق حملات مبتنی بر تماسهای دیپفیک سرقت کردهاند.
مونیکا همچنین گفت در برخی موارد، نیروهای کره شمالی از افراد مستقر در آمریکا برای استخدام شدن در شرکتها استفاده میکنند و سپس از راه دور به سیستمهای آنها دسترسی پیدا میکنند.
کوتس در بخش دیگری از سخنانش تأکید کرد که بسیاری از حملات همچنان از اشتباهات پایهای آغاز میشوند؛ از جمله ضعف امنیت دستگاهها، حسابهای کاربری و کلیدهای دسترسی.
او به پروژهها توصیه کرد از کلیدهای امنیتی سختافزاری برای ورود، کیف پولهای چندامضایی با تنظیمات مناسب و برنامه مشخص برای تعویض یا از دست رفتن کلیدها استفاده کنند.
بنیاد سولانا همچنین چارچوب امنیتی رایگانی با نام STRIDE معرفی کرده که شامل ۱۸ کنترل امنیتی ویژه پروژههای کریپتویی است. به گفته کوتس، پروژههایی که بیش از ۷۴ درصد ارزش قفلشده دیفای در شبکه سولانا را در اختیار دارند، این چارچوب را پشت سر گذاشتهاند.
این بنیاد همچنین از هوش مصنوعی برای بررسی برنامههای تازه راهاندازیشده استفاده میکند و مدعی است این روش تنها در ماه گذشته از بیش از ۵ میلیون دلار خسارت احتمالی جلوگیری کرده است.
پیام مشترک این دو مقام امنیتی روشن بود: هوش مصنوعی از یک سو ابزار دفاع را قدرتمندتر میکند، اما از سوی دیگر، ورود به دنیای هک را برای مهاجمان بسیار سادهتر کرده است؛ تغییری که میتواند امنیت صنعت کریپتو را در سال آینده با آزمونی جدی مواجه کند.



نظرات کاربران