مرکز ملی فضای مجازی از ارزیابی و رتبهبندی امنیت سایبری ۱۵ سکوی تبادل رمزدارایی خبر داد. رتبههای کسبشده در نشستی به مدیران این سکوها اعلام شد؛ با این حال، در گزارش منتشرشده نام هر سکو در کنار رتبه و امتیاز آن درج نشده است؛ در حالی که این اطلاعات برای کاربران در ارزیابی امنیت محل نگهداری داراییهایشان اهمیت دارد.
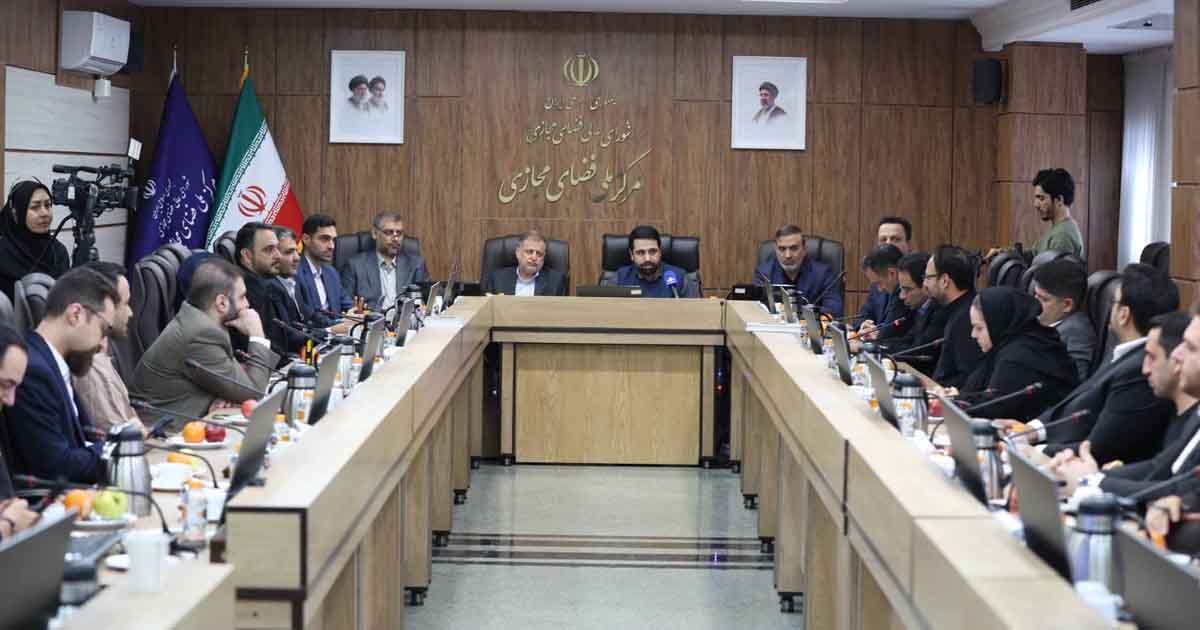
به نقل از پایگاه اطلاعرسانی مرکز ملی فضای مجازی، پنجمین نشست رتبهبندی و ارزیابی خدماتدهندگان فضای مجازی، صبح سهشنبه ۲۶ آبانماه به ریاست سیدمحمدامین آقامیری، دبیر شورای عالی و رئیس مرکز ملی فضای مجازی برگزار شد. رئیس پلیس فتا، رئیس مرکز فرماندهی عملیات امنیت سایبری، معاون امنیت مرکز ملی فضای مجازی و مدیران سکوهای رمزارزی در این جلسه حضور داشتند.
در این نشست، پلیس فتا بهعنوان دستگاه هماهنگکننده، گزارشی از وضعیت رتبهبندی ۱۵ سکوی «سطح الف» تبادل رمزدارایی ارائه کرد. شاخصهای ارزیابی و مهمترین چالشهای اجرایی این حوزه برای کاهش ریسکهای احتمالی نیز بررسی شد. گزارش منتشرشده، جزئیات این شاخصها و امتیازهای اختصاصیافته به سکوها را بیان نمیکند.
محسن پاشا، قائممقام و معاون امنیت مرکز ملی فضای مجازی، در این جلسه هدف اصلی رتبهبندی سکوهای ارز دیجیتال را حمایت از دریافتکنندگان خدمات عنوان کرد. او با اشاره به ریسکهایی که کاربران این حوزه متحمل میشوند، تأکید کرد شفافتر شدن این ریسکها میتواند قدرت انتخاب کاربران را افزایش دهد و سکوها باید برای فعالیت خود نقشه راه داشته باشند.
پاشا همچنین پیشنهاد کرد شرکتها بر اساس الگوی فعلی، برای انجام رتبهبندی اختصاصی و درونسازمانی برنامهریزی کنند؛ به این معنا که علاوه بر ارزیابی دستگاه هماهنگکننده، خود سکوها نیز وضعیت امنیت سایبریشان را ارزیابی کنند. او گسترش و جامعتر شدن این رتبهبندی با مشارکت سکوها را از اهداف این مسیر دانست.
در گزارش مرکز ملی فضای مجازی، این موضوع بهعنوان پیشنهاد مطرح شده و جزئیاتی درباره الزام اجرایی، زمانبندی یا نحوه انتشار نتایج ارزیابیهای درونسازمانی ارائه نشده است.
بر اساس گزارش رسمی، مدیران صراف، کیف پول من، عصر تتر، والکس، نوبیتکس، تبدیل، بیتپین، بیت۲۴، رمزینکس، آبانتتر، موربیت، تترلند و پارسبیت، همراه با نمایندگان سازمان نظام صنفی رایانهای و انجمن فینتک در این نشست حضور داشتند. این فهرست مربوط به حاضران جلسه است و در خبر، فهرست کامل ۱۵ سکوی ارزیابیشده به تفکیک رتبه منتشر نشده است.
مدیران سکوها نیز موضوعاتی مانند حفاظت از سرمایه کاربران، تقویت همکاری برای ارتقای امنیت، دسترسی پایدار به شبکه ارتباطی، مشکلات عملیاتی شرکتها و بهبود زیرساختها را مطرح کردند.
طبق گزارش مرکز ملی فضای مجازی، به مجموعههای ارزیابیشده در مراحل پیشین، فرصت یکماههای برای اصلاح و بهبود فرایندهای امنیتی داده شده بود.



نظرات کاربران