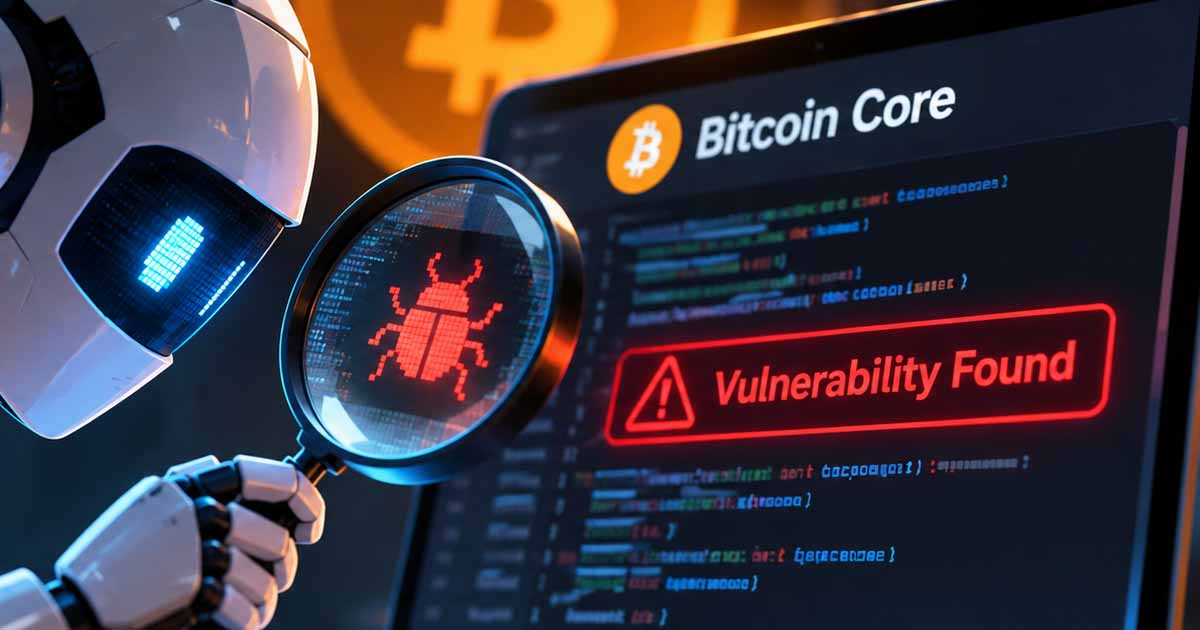
یک ابزار هوش مصنوعی توسعهیافته در مجموعه Block متعلق به جک دورسی، یک آسیبپذیری در Bitcoin Core شناسایی کرده که میتوانست با تکرار یک شناسه تراکنش، پردازش پیامهای شبکه را در یک نود بیتکوین برای چندین ثانیه متوقف کند.
Bitcoin Core روز جمعه این باگ را با شناسه CVE-2026-117348 افشا کرد و نسخههای 30.5 و 31.3 را برای رفع آن منتشر کرد.
بر اساس گزارش CoinDesk، این آسیبپذیری توسط ابزار متنباز Loupe شناسایی شده؛ پروژهای از Spiral، واحد توسعه متنباز Block، که با استفاده از عاملهای هوش مصنوعی کد بیتکوین را بررسی میکند.
ماجرا به نحوه مدیریت «تراکنشهای یتیم» در Bitcoin Core مربوط میشود. تراکنش یتیم به تراکنشی گفته میشود که برای خرج کردن یک خروجی، به تراکنش قبلی نیاز دارد اما نود هنوز آن تراکنش والد را دریافت نکرده است. در چنین شرایطی، نود تلاش میکند تراکنشهای گمشده را پیدا و درخواست کند.
از نسخه 29.0، وقتی یک نود وجود چنین تراکنشی را اعلام میکرد، Bitcoin Core فهرستی از تراکنشهای والد گمشده ایجاد میکرد و قبل از درخواست آنها، سوابق خود را بررسی میکرد.
مشکل اینجا بود که نودها میتوانند تراکنشها را در بستههایی با حداکثر ۵۰ هزار ورودی اعلام کنند و نرمافزار، ورودیهای تکراری را حذف نمیکرد.
در نتیجه، یک مهاجم میتوانست ابتدا یک تراکنش یتیم با تعداد زیادی والد گمشده ارسال کند و سپس همان شناسه تراکنش را ۵۰ هزار بار در یک پیام تکرار کند. در این حالت، نود مجبور میشد همان بررسیهای سنگین را بارها و بارها انجام دهد.طبق هشدار منتشرشده، هر پیام از این نوع میتوانست نود را برای بیش از ۱۰ ثانیه متوقف کند.
در این مدت، نود قادر به پردازش پیامهای دیگر شبکه، از جمله بلاکهای جدید، نبود. ارسال پیدرپی چنین پیامهایی میتوانست اختلال را برای مدت بیشتری ادامه دهد. پیامد عملی این مشکل میتوانست برای برخی کسبوکارها قابل توجه باشد. برای مثال، یک صرافی که برای تأیید واریزها به نود آسیبپذیر متکی است، ممکن بود در ثبت سپرده کاربران با تأخیر مواجه شود.
برای ماینرها نیز خطر این وجود داشت که بخشی از توان پردازشی خود را روی تصویری قدیمی از بلاکچین صرف کنند.با این حال، توسعهدهندگان Bitcoin Core شدت این آسیبپذیری را «متوسط» ارزیابی کردهاند.
راهحل نهایی این بوده که Bitcoin Core هر تراکنش اعلامشده در یک بسته را تنها یک بار پردازش کند و ورودیهای تکراری را نادیده بگیرد. نکته جالب این پرونده، نقش هوش مصنوعی در کشف آسیبپذیری است. طبق گزارش، ابزار Loupe توانسته این مشکل را بهصورت خودکار در کد Bitcoin Core شناسایی کند.
توسعهدهندگان Bitcoin Core نیز در سیاست امنیتی جدید خود تأکید کردهاند که با گسترش ابزارهای هوش مصنوعی، برخی آسیبپذیریها برای مهاجمان بسیار ارزانتر و سادهتر از گذشته قابل کشف هستند. به همین دلیل، نقصهایی که «بهراحتی قابل کشف» محسوب میشوند، اکنون سریعتر در نسخههای پشتیبانیشده اصلاح و همراه با هشدار عمومی منتشر میشوند.
این اتفاق نمونه دیگری از نقش دوگانه هوش مصنوعی در امنیت سایبری است؛ ابزاری که از یک سو میتواند پیدا کردن باگها را برای توسعهدهندگان سریعتر کند و از سوی دیگر، همان فرایند را برای مهاجمان نیز سادهتر میکند.



نظرات کاربران