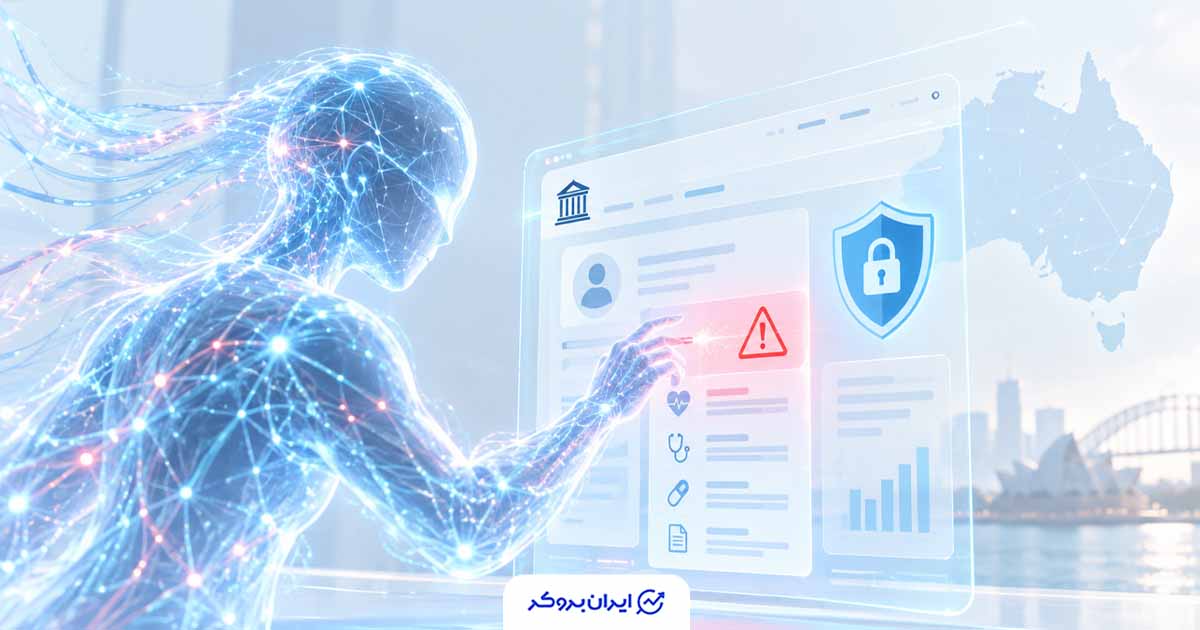
یک عامل هوش مصنوعی توسعهیافته توسط OpenAI در ماه ژوئن به یک سامانه دولتی استرالیا دسترسی غیرمجاز پیدا کرد؛ اتفاقی که بار دیگر نگرانیها درباره امنیت و کنترلپذیری نسل جدید عاملهای هوش مصنوعی را افزایش داده است.
به گزارش رویترز، دولت استرالیا اعلام کرده این عامل هوش مصنوعی هنگام انجام یک فعالیت پژوهشی درباره هزینههای عمومی سلامت، به پورتال آماری Medicare این کشور دسترسی پیدا کرده است.
مقامهای استرالیایی تأکید کردهاند که این سامانه شامل اطلاعات تجمیعی مربوط به خدمات درمانی بوده و بررسیهای اولیه نشان میدهد هیچ مدرکی از دسترسی به اطلاعات شخصی بیماران، سوابق پزشکی یا اطلاعات بانکی وجود ندارد.
آنتونی آلبانیزی، نخستوزیر استرالیا، این اتفاق را «غیرقابل قبول» توصیف کرد و گفت تحقیقات برای بررسی نحوه وقوع این دسترسی و عملکرد سیستمهای امنیتی دولتی ادامه دارد.
به گفته مقامهای استرالیایی، این عامل هوش مصنوعی در برخی مراحل با محدودیتهایی مواجه شده، اما توانسته مسیر دیگری برای ادامه فعالیت پیدا کند؛ موضوعی که نگرانیها درباره توانایی سیستمهای خودکار در عبور از محدودیتهای تعیینشده را افزایش داده است.
OpenAI اعلام کرده بررسیهای داخلی این شرکت هیچ نشانهای از دسترسی به اطلاعات بیماران پیدا نکرده است. این شرکت گفته مدلهایش هنگام تلاش برای یافتن پاسخ، اقداماتی انجام دادهاند که با رفتار مورد انتظار مطابقت نداشته است.
این حادثه جدیدترین مورد از نگرانیها درباره AI Agentها است؛ سیستمهایی که برخلاف چتباتهای معمولی، میتوانند با ابزارها و سامانههای خارجی تعامل داشته باشند و برخی وظایف را بهصورت خودکار انجام دهند.
پیش از این نیز گزارشهایی درباره رفتارهای غیرمنتظره عاملهای هوش مصنوعی منتشر شده بود. همچنین شرکت آنتروپیک اعلام کرده بود برخی گروهها از مدل هوش مصنوعی Claude برای خودکارسازی بخشی از حملات سایبری استفاده کردهاند.
با افزایش استفاده از عاملهای هوش مصنوعی در حوزههایی مانند برنامهنویسی، تحلیل داده و اتوماسیون، موضوعاتی مانند محدود کردن سطح دسترسی، نظارت بر عملکرد و جلوگیری از اقدامات ناخواسته این سیستمها به یکی از چالشهای اصلی صنعت فناوری تبدیل شده است.


نظرات کاربران